怎么看网站用的什么WordPress主题?3种方法+免费工具
 摘要
我们做WordPress外贸建站或分析同行的网站时,可能会想看看他们都用的什么主题和插件,但怎么才能知道一个网站用的什么WordPress主题呢?
先说结论
查一个网站用了什么 WordPress主题,有三种方法:
- 在线主题检测工具 —— 输入网址,3秒出结果,能同时看到主题、插件与技术栈。最快。
- 手动看网页源代码 —— 在源码里搜
wp-content/themes/拿到主题目录名,再打开该主题的style.css读主题头部信息。最可靠,不依赖任何接口。 - 有后台权限就直接看 —— 后台「外观 → 主题」,最准,但只能查自己的站。
多数情况下,方法二就能给出定论;方法一胜在快,适合批量看站。 两者的结果应当互相印证——如果一个在线工具报出来的主题名,你在源码里找不到对应的目录,那多半是工具猜错了。
本文把三种方法都拆开讲清楚,也会解释一个很多人踩过的坑:为什么有些网站就是检测不出来,以及检测出主题名之后,为什么你还是复制不出这个网站。
一、三种方法横向对比
| 对比项 | 在线检测工具 | 手动看源代码 | WordPress 后台 |
|---|---|---|---|
| 耗时 | 约 3 秒(深度检测 5–15 秒) | 1–3 分钟 | 几秒 |
| 能否查别人的站 | 能 | 能 | 不能 |
| 能拿到主题真实名称 | 深度检测可以 | 可以(需读 style.css) | 可以 |
| 能拿到主题版本号 | 深度检测可以 | 可以 | 可以 |
| 能顺带看到插件 | 能 | 需要自己找 | 能 |
| 依赖对方站点未做隐藏 | 是 | 是 | 否 |
| 适合场景 | 快速批量调研 | 精确定论、工具失败时兜底 | 查自己的站 |
如果只是想知道「这个站大概用了什么主题」,用工具就够了;如果结论要拿去写方案、做报价、评估升级风险,建议再用方法二交叉验证一次。
二、方法一:用在线主题检测工具(最快)
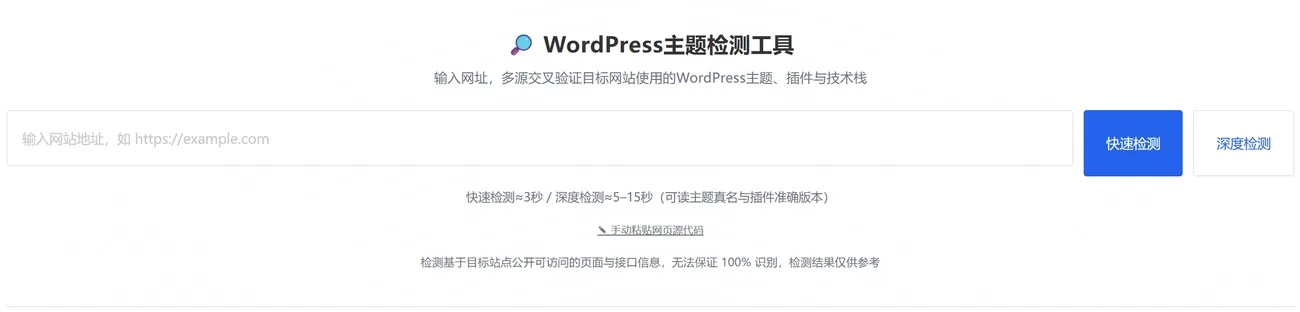
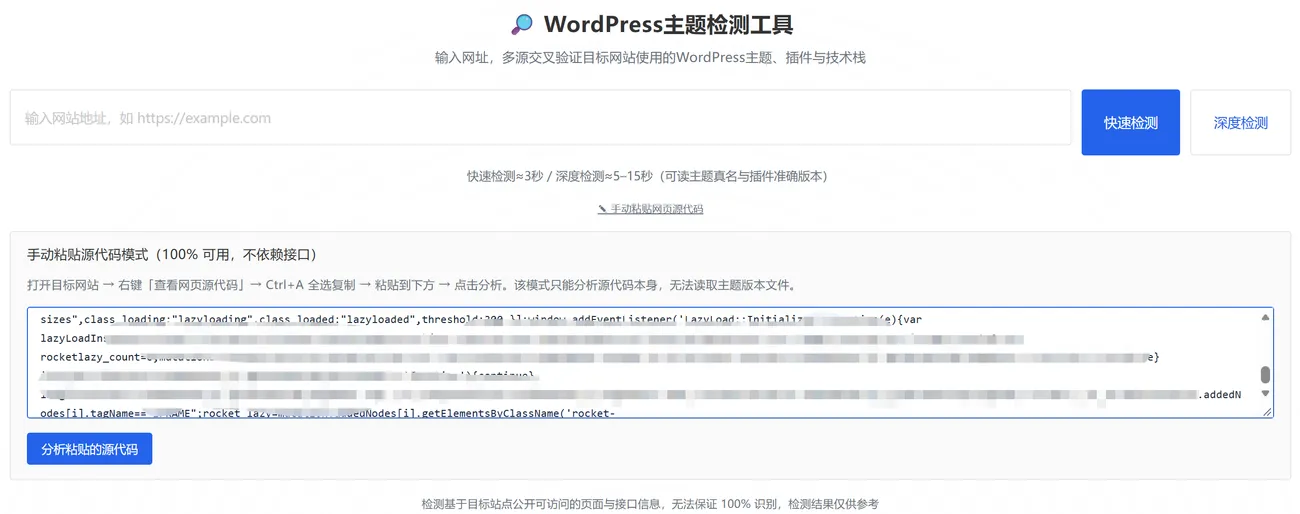
操作步骤
- 复制目标网站的地址,例如
https://example.com - 打开悦然提供的免费工具:WordPress主题检测工具
- 把网址粘进去,点「快速检测」(约 3 秒)或「深度检测」(5–15 秒)
- 如果网址检测不了,也可以把页面源码粘贴进去分析
- 读取结果
快速检测和深度检测的区别
- 快速检测:抓首页 HTML、REST 接口、RSS Feed 与 robots.txt,约 3 秒。足以判断「是不是 WordPress」「用的什么主题」「装了哪些有明显前端痕迹的插件」。
- 深度检测:额外去读目标站点的主题
style.css(拿到主题真名、版本号、作者)和插件readme.txt(拿到准确版本号),约 5–15 秒。版本号很重要——判断一个老站有没有升级风险,靠的就是版本。
为什么这类工具值得优先用
它替代的是「打开网页 → 右键查看源代码 → Ctrl+F 搜索 → 点开 CSS 文件 → 读注释」这一整套手动流程。当你需要连续看十几个同行站点时,效率差距非常明显。
另外,好的检测工具会做多源交叉验证——同一个结论尽量由多个独立来源互相印证。传统做法只抓首页 HTML,一旦站点做了资源改写就全军覆没;多源思路的识别率明显更高。
三、方法二:手动看网页源代码(最可靠)
这个方法的原理很简单:WordPress 的主题文件固定放在 /wp-content/themes/主题目录名/ 下,而主题的 style.css 顶部有一段固定格式的注释,写着主题的全部身份信息。只要网站没有刻意隐藏,这些信息就是公开的。
第 1 步:找到主题目录名
- 打开目标网站
- 右键 → 「查看网页源代码」(或按
Ctrl+U) - 按
Ctrl+F搜索:wp-content/themes/ - 看搜索结果,通常会看到类似这样的路径:
https://example.com/wp-content/themes/astra/style.css?ver=4.8.7路径里 themes/ 后面那一段就是主题目录名(这里叫 slug),上例中主题目录名是 astra。这个目录名基本就等于主题的身份标识——直接拿 astra 去搜,就能找到对应的主题产品页。
搜索结果里可能同时出现多个主题目录。这很正常——WordPress 允许安装多个主题,但同一时间只有一个在生效。判断哪个在生效,靠的是第 3 步读到的 style.css 内容,以及页面 <body> 标签上的 class(WordPress 会给 body 加上 theme-xxx 之类的类名)。
第 2 步:打开 style.css,读主题头部
把上一步拿到的 CSS 地址直接粘到浏览器地址栏打开(就是那个 .../wp-content/themes/astra/style.css 的地址)。文件最开头会是这样一段注释:
/*
Theme Name: Astra
Theme URI: https://wpastra.com/
Author: Brainstorm Force
Author URI: https://wpastra.com/about/
Description: Astra is fast, fully customizable & beautiful WordPress theme...
Version: 4.8.7
Requires at least: 5.3
Tested up to: 6.7
Requires PHP: 5.3
License: GNU General Public License v2 or later
Text Domain: astra
*/
每个字段的含义:
| 字段 | 含义 | 读取价值 |
|---|---|---|
Theme Name | 主题真实名称 | 这是你要的核心答案 |
Theme URI | 主题官方产品页 | 打开它就能看到价格、Demo、更新记录 |
Author / Author URI | 作者与作者主页 | 判断是免费主题还是商业主题 |
Version | 主题当前版本号 | 判断升级风险、是否长期未更新 |
Requires PHP | 要求的最低 PHP 版本 | 决定换服务器时的环境配置 |
Text Domain | 文本域(多语言标识) | 一般用不到 |
Template | 父主题的目录名 | 只要出现这一行,就说明这是子主题 |
第 3 步:判断它是不是子主题
这是最容易漏掉的一步,但很重要。很多站点(尤其是找人做过定制的站)用的不是原版主题,而是子主题——它在父主题基础上叠加了自己的样式和模板。判断方法只有一个:看 style.css 头部有没有 Template: 这一行。
Template: astra只要有这一行,就说明当前生效的主题是子主题,而 Template 的值(这里是 astra)就是它所继承的父主题目录名。
为什么这件事重要:你看到的设计效果,往往来自子主题的定制,而不是父主题本身。找到父主题后你会发现,原版 Demo 的样子跟目标站可能完全不同——因为定制代码全在子主题里,而那部分代码是拿不到的。
第 4 步:如果找不到 style.css 怎么办
有些站点的源码里搜不到 wp-content/themes/,常见原因有四种:
- 主题根本没引用 style.css。部分性能优化过的主题会把样式直接内联进页面,或拆分成带哈希文件名的 CSS,不再有
style.css这个入口。 - 资源路径被改写了。CDN、缓存插件、安全插件都可能把
/wp-content/换成自定义路径(例如统一走cdn.example.com/assets/...)。 - 样式被合并了。开启 CSS 合并后,几十个 CSS 会变成一个哈希命名的文件,主题目录名就消失了。
- 它根本不是 WordPress 站。先确认这一点——不是 WordPress 自然不会 WordPress 主题。
遇到这几种情况,回到方法一用检测工具的「深度检测」,它会尝试从 REST 接口、Feed 与 robots.txt 等其他来源交叉判断。如果还是拿不到结论,说明对方确实做了隐藏,这属于正常现象,不代表你的方法错了。
四、方法三:有后台权限时(查自己的站)
如果你就是想确认自己网站用的是什么主题,不用绕弯子:
- 方式 A:后台直接看。登录 WordPress 后台 → 左侧菜单「外观」→「主题」。当前启用的主题排在第一个,点进主题详情可以看到版本号与作者。
- 方式 B:用站点健康看全貌。WordPress已内置「工具 → 站点健康」。站点健康信息页会列出主题、PHP 版本、服务器环境等。
- 方式 C:如果没有后台权限。那就用方法一或方法二——这两个方法对「自己的站」和「别人的站」一视同仁。
五、为什么有的网站检测不出主题?(重点)
这是使用所有检测工具时都必须先理解的一节。检测失败不代表工具坏了,多数情况是技术原理上的必然。常见的五种原因:
| 原因 | 具体表现 | 能否绕过 |
|---|---|---|
| 用的是自定义主题 | 源码里主题目录名是 mytheme-2024 这种看不出品牌的字符串 | 基本不能。自定义主题不对外发售,拿到名字也没用 |
| 主题被重命名 | 明明是 Astra,目录名被改成 site-core | 不能。改名后所有公开线索都断了 |
| 安全插件 / 主机 / CDN 改写了资源路径 | /wp-content/ 不见了,资源走自定义域名 | 部分能。深度检测可从 REST 接口、Feed 找线索 |
| 开了资源合并与压缩 | 只剩一个哈希命名的 CSS/JS 文件 | 部分能。同上 |
| 页面完全静态化 | HTML 是预生成的,动态特征被抹掉 | 难。只能反查生成器或 CDN 特征 |
一个反直觉但重要的事实
大站几乎都用自定义主题或深度定制的子主题。
如果你拿一个知名品牌站去检测,得到「未识别」或一个没听过的主题名,这是完全正常的结果,不是工具的问题。真正能用同一个主题复现的,通常是中小型站点与个人站。
六、检测出主题名,其实只解决了一半问题
这是本文最想强调的一点:知道主题名 ≠ 能复制出这个网站。
原因在于,一个 WordPress 站点的最终外观,由四层叠加决定:
- 主题 —— 决定基础骨架、排版体系与整体设计语言
- 主题选项面板 —— 字体、颜色、间距、页头页脚布局,同一个主题换个配置就是两种风格
- 页面构建器 —— Elementor、WPBakery、Divi、Beaver Builder 等,页面上那些复杂区块(价格表、滑块、图文交替)通常是它们做的,跟主题无关
- 自定义 CSS / 子主题代码 —— 决定性的细节往往在这里
所以正确的做法是:同时看主题和插件栈。
举个例子:你可能发现目标站用的是 Astra(一个非常常见的免费主题),但页面上那种精致的排版效果其实来自 Elementor Pro + 一套自定义 CSS。这时候你该去研究的是 Elementor 和它的模板库,而不是 Astra——因为 Astra 本身只是个很轻的骨架,装上它并不会自动变成那个样子。
这也是为什么专业的检测工具会把首页源码、REST 接口、RSS Feed、robots.txt、响应头几个来源拼在一起看——单看首页 HTML,你只能拿到主题目录名,拿不到页面构建器与插件的完整画像。
七、检测网站技术栈的 4 个实际用途
1. 建站选型参考
想用 Elementor 还是 古腾堡编辑器?同行有没有上 WooCommerce?用的哪个缓存插件?看几个同行的站点,比看十篇「最佳主题推荐」更贴近实际——因为这些都是真实在跑的主题插件组合。
2. SEO与性能排查
页面加载慢、收录异常时,先认出对方用了什么缓存插件、图片优化插件、SEO 插件,排查方向马上收窄。比如发现站点装了三个功能重叠的缓存插件,那基本就是冲突源。
3. 安全审计
检测能识别出一些异常信号:主题版本长期停在两年前、插件版本号明显落后于官方最新版、用了来源不明的主题目录名。配合「插件是否还在官方目录里」的判断,可以初步评估一个站的安全水位。
4. 接手一个陌生老站的第一步
这条对做建站与维护的人来说最实用。
接手别人做的网站,第一件事就是摸清技术栈——主题是什么、是不是子主题、装了哪些插件、各是什么版本、有没有许可证到期的问题。这些信息决定了后续所有判断:
- 主题是不是破解版?如果是,第一优先级是换掉
- 插件版本落后几个大版本?升级顺序需要怎么排,会不会连锁冲突
- 用的是哪套页面构建器?后续改版要不要延续这套,还是推倒重来
- 有没有装备份插件、缓存插件、安全插件?缺哪块需要补
🔧 网站维护服务
我们提供WordPress网站维护服务,接手老站时做的第一项工作就是这个技术栈体检——把主题、插件、版本、许可证、备份与安全配置一次性盘点清楚,再决定是加固、优化还是重构。
九、常见问题
主题检测工具的识别率有多高?
对中小型站点与个人站,主流工具通常能识别出 80% 以上;对做了隐藏或使用自定义主题的大站,识别率会明显下降,这是原理决定的。建议把工具结果当作「高概率线索」,需要精确定论时用源码交叉验证。
为什么同一个站,不同的检测工具给出不同结果?
因为各工具的数据来源与判断逻辑不同。只抓首页 HTML 的工具,遇到资源合并就失效;走了 REST 接口、Feed、readme.txt 多条通道的工具,识别率更高。以能在源码里找到对应证据的那个结果为准。
我怎么知道自己的网站用的是什么主题?
如果你有后台权限:登录后台 →「外观」→「主题」,当前启用的那个就是。如果没有后台权限,用本文方法一或方法二,得到的结果是一样的。
检测出来是免费主题,是不是说明这个站成本很低?
不一定。主题只是骨架。真正决定一个站投入的,往往是页面构建器、定制开发、内容与运营。用 Astra、GeneratePress 这类轻量免费主题 + 深度定制的做法,在建站圈里反而是主流选择——因为轻量主题性能更好、二次开发更灵活。
主题检测能查到服务器和 CDN 信息吗?
能查到一部分。响应头里通常能看到 Web 服务器类型(Nginx / Apache / LiteSpeed)与 CDN 特征(Cloudflare、阿里云等)。但 PHP 版本只在服务器未做隐藏时才会暴露,主机商名称一般不会出现在响应头里。
十、小结
- 最快:用在线主题检测工具,输入网址,3 秒出结果,还能顺带看到插件与技术栈。
- 最可靠:源码里搜
wp-content/themes/拿目录名,打开style.css读主题头部,重点看有没有Template:字段来判断子主题。 - 检测不出来是常态:自定义主题、主题改名、路径改写、资源合并都会导致识别失败,这属于技术原理上的必然。
- 别只看主题:最终外观是「主题 + 主题选项 + 页面构建器 + 自定义代码」四层叠加的结果,插件栈往往比主题名更有参考价值。
- 接手老站先做体检:主题、插件、版本、许可证、备份与安全配置,一次盘点清楚再动手,比事后救火成本低得多。
虽然前面写了这么多,但是对大多数普通用户来说,一般直接在WordPress主题检测工具里面输入网址分析一下,了解一下大概其实就可以了。
如果你手上正好有一个来源不明、越用越慢、或者不确定还安不安全的老站——
可以看看我们的 WordPress网站维护服务,把技术维护交给我们,您只需要好好运营。
🔗 相关工具(免费,免注册)WordPress 主题检测 · HTTP 状态码与 SSL 证书查询 · 链接抓取测试 · HTTPS 混合内容检测 · WordPress 常见错误速查
wordpress外贸建站服务
WORDPRESS外贸建站案例
wordpress主机/服务器推荐
WordPress外贸网站包年维护
玩转云服务器和虚拟主机
常见问题
© Copyright 2020~2026. 悦然网络工作室/悦然wordpress建站 专注中小企业wordpress建站 All Rights Reserved.网站地图
本站图片来源为Pexels、Pixabay、Freepik、Unsplash等图片库的免费许可,CC0协议;还有部分为自己手绘或AI生成,版权碰瓷请自重!法律服务:law@yueranseo.com
蜀ICP备20016391号-1
 川公网安备 51011502000367号